Как обеспечить безопасность данных в CRM
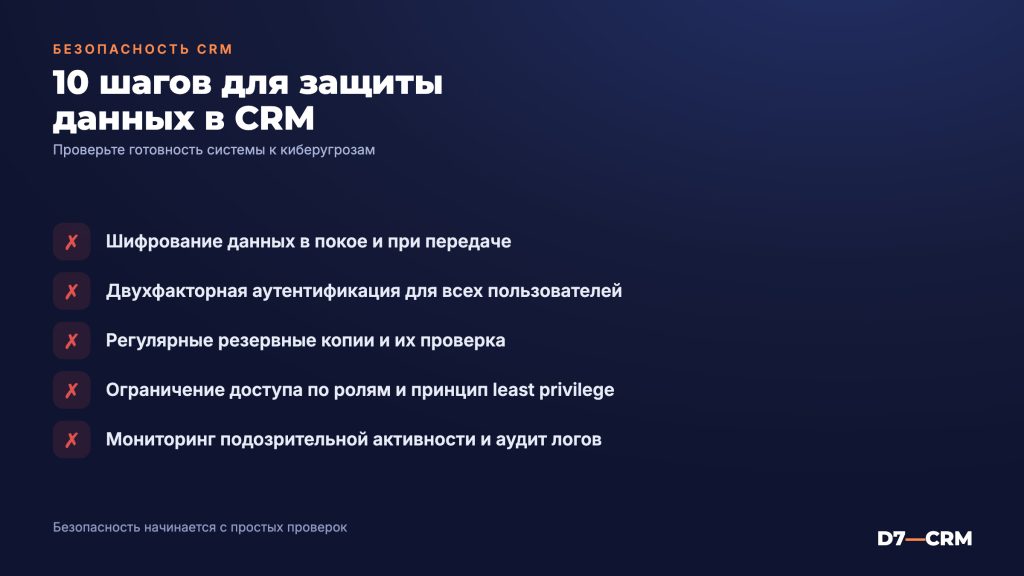
Защита данных в CRM‑системе — это не просто набор технических настроек, а комплексный процесс, который начинается с анализа текущего состояния и заканчивается постоянным мониторингом. Ошибки в конфигурации могут привести к утечке персональных данных клиентов, потере коммерческих возможностей и штрафам за нарушение требований законодательства.
В статье рассматриваются практические шаги, проверенные на реальных проектах: от аудита и шифрования до построения роли‑ориентированных прав доступа в популярных платформах. Вы сможете быстро внедрить безопасные решения и убедиться, что данные находятся под надёжным контролем.
Оценка рисков и аудит данных
Инвентаризация хранимой информации
- Определите, какие типы данных находятся в CRM: контактные данные, сделки, финансовые документы, записи звонков.
- Составьте реестр полей, где хранится персональная информация, и отметьте их чувствительность.
- Проверьте, какие данные передаются в сторонние сервисы через интеграции.
Оценка уязвимостей
Для каждой категории данных проведите анализ потенциальных угроз: несанкционированный доступ, случайное удаление, перехват при передаче. Инструменты типа penetration testing и сканеры уязвимостей помогают выявить пробелы в конфигурации серверов и приложений.
Технические меры защиты
Шифрование данных
- На уровне базы данных используйте Transparent Data Encryption (TDE) для автоматического шифрования файлов.
- При передаче данных между клиентом и сервером включайте HTTPS с сертификатами TLS 1.2 и выше.
- Для отдельных полей, содержащих ПДн, применяйте симметричное шифрование с управлением ключами в KMS.
Контроль доступа по ролям (RBAC)
В CRM‑системах задайте роли в разделе «Настройки → Пользователи → Роли». Пример типовых ролей: менеджер продаж, аналитик, администратор. Для каждой роли укажите конкретные права: чтение, редактирование, экспорт.
Двухфакторная аутентификация (2FA)
Обязательно активируйте 2FA для входа в систему через «Настройки → Безопасность». Наиболее удобным способом является push‑уведомление в мобильном приложении или одноразовый код из Google Authenticator.
Логирование и мониторинг
- Включите аудит действий пользователей в разделе «Настройки → Журнал событий».
- Настройте отправку логов в SIEM‑систему для автоматического обнаружения аномалий.
- Определите пороговые значения: более 10 экспортов данных за час — тревога.
Настройка прав доступа в популярных CRM
amoCRM
В amoCRM права задаются в «Настройки → Пользователи → Роли». Для ограничения доступа к полям используйте «Теги доступа» и «Сегменты»; менеджер может видеть только свои сделки, аналитик — только отчёты.
Битрикс24
В Битрикс24 необходимо открыть «CRM → Настройки → Доступ к сущностям». Здесь задаются группы доступа («Обычный пользователь», «Менеджер», «Руководитель») и привязываются к подразделениям компании. Для экспорта данных включите обязательную проверку роли «Ключевой пользователь».
Отраслевые CRM
Во многих специализированных решениях (например, для недвижимости или медицины) права доступа реализованы через «Настройки → Безопасность → Профили». Рекомендуется создавать отдельный профиль «Только чтение» для внешних консультантов и ограничивать их доступ к полям с персональными данными.
Организационные практики
Политика паролей
- Минимальная длина — 12 символов, обязательное наличие букв разных регистров, цифр и спецсимволов.
- Обновление пароля каждые 90 дней.
- Запрет повторного использования последних 5 паролей.
Обучение сотрудников
Регулярные воркшопы по кибербезопасности помогают снизить риск фишинговых атак. Включайте в программу обучение работе с 2FA, правилам создания безопасных паролей и процедурам инцидент‑репорта.
Регулярные аудиты
Проводите внутренний аудит прав доступа минимум раз в квартал. При изменении состава команды обновляйте роли сразу, а не откладывайте на конец месяца.
Интеграция с внешними сервисами и безопасность
API и токены доступа
Для внешних интеграций используйте OAuth 2.0 с ограничением областей (scopes). Токены храните в защищённом хранилище, а не в коде. При необходимости отзывайте токен сразу после завершения проекта.
Webhooks
При настройке вебхуков указывайте проверку подписи (HMAC) в разделе «Настройки → Интеграции → Webhooks». Это позволяет убедиться, что запрос пришёл от доверенного источника.
Облачные хранилища
Если CRM передаёт файлы в облако (Google Drive, Яндекс.Диск), включайте шифрование на стороне клиента и ограничивайте права доступа к папкам только нужными сотрудниками.
Чек‑лист внедрения безопасных практик
| Этап | Действие | Ответственный | Срок |
|---|---|---|---|
| 1. Инвентаризация | Составить реестр полей с ПДн | Бизнес‑аналитик | 1‑2 недели |
| 2. Аудит уязвимостей | Запустить сканер и провести тесты | IT‑специалист | 1 неделя |
| 3. Шифрование | Включить TDE и настроить TLS | Системный администратор | 2‑3 дня |
| 4. RBAC | Создать роли и назначить права | Администратор CRM | 1‑2 дня |
| 5. 2FA | Активировать двухфакторную аутентификацию | Служба безопасности | 1 день |
| 6. Обучение | Провести воркшоп для сотрудников | HR‑отдел | 1‑2 недели |
| 7. Мониторинг | Настроить SIEM‑уведомления | Security‑оператор | 3‑5 дней |
Частые вопросы
Как быстро проверить, включено ли шифрование данных в базе?
В большинстве CRM‑систем это делается через консоль управления базой: в разделе «Настройки → Безопасность» ищите статус «Transparent Data Encryption» — он должен быть отмечен как «Включено». При необходимости обратитесь к администратору базы данных.
Можно ли использовать один аккаунт для нескольких сотрудников?
Нет. Совместное использование учётных записей нарушает принцип неразделимости действий и делает невозможным аудит. Каждый сотрудник должен иметь индивидуальный логин с привязанными ролями.
Нужна ли отдельная защита для мобильного доступа к CRM?
Да. На мобильных устройствах следует включать MDM‑политику, требовать наличие PIN‑кода и включать 2FA при каждом входе. Кроме того, рекомендуется использовать VPN для доступа к корпоративной сети.
Как часто следует менять токены API?
Токены рекомендуется обновлять каждые 90 дней или при изменении состава команды разработчиков. При подозрении на компрометацию токен немедленно отзывается.
Если вы хотите, чтобы защита данных в вашей CRM‑системе была построена по проверенным методикам, D7 готов помочь. Узнайте подробнее о наших услугах или запросите бесплатную консультацию — мы проведём аудит, настроим безопасные роли и обучим вашу команду.
Рассчитать стоимость под вашу задачу
Бесплатная консультация: разберём задачу и предложим решение за 1 день. Без обязательств.
Спасибо! Заявка принята — скоро свяжемся.
Не удалось отправить. Позвоните нам: +7 (926) 842-67-07 — или нажмите «Отправить» ещё раз.