Безопасность данных в CRM: чек-лист и 152-ФЗ
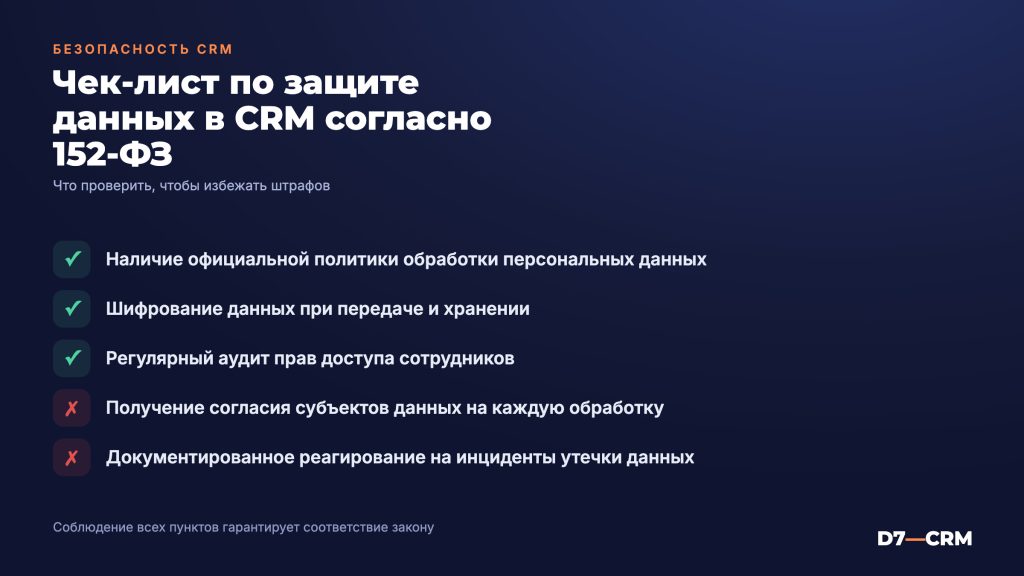
Утечка клиентской базы — один из самых болезненных ударов по бизнесу. Когда уволившийся менеджер уносит с собой контакты сотен клиентов или база попадает к конкурентам, компания теряет не только выручку, но и репутацию. Вторая сторона проблемы — регуляторные риски. Проверки Роскомнадзора и штрафы за нарушение 152-ФЗ «О персональных данных» из года в год становятся жестче, а суммы в постановлениях — выше.
CRM-система собирает, структурирует и хранит главную ценность компании — данные о клиентах, сделках и финансах. В этой статье команда D7 разбирает, как правильно настроить безопасность в amoCRM и Битрикс24, обеспечить соответствие требованиям 152-ФЗ и защитить коммерческую информацию от внутренних и внешних угроз.
Требования 152-ФЗ к CRM-системам: юридический и технический базис
Закон № 152-ФЗ регулирует любую работу с персональными данными (ПДн). С точки зрения законодательства, персональными данными считается любая информация, относящаяся к прямо или косвенно определенному физическому лицу. Если в вашей CRM есть ФИО, личный номер телефона, адрес электронной почты, паспортные данные или даже история покупок конкретного человека — вы являетесь оператором персональных данных.
Чтобы работа в CRM соответствовала российскому законодательству, необходимо соблюдать пять фундаментальных правил:
- Локализация данных на территории РФ (ст. 18 152-ФЗ). Первичная запись, систематизация и хранение ПДн граждан РФ должны осуществляться исключительно на серверах, физически расположенных в России. Крупные облачные CRM (amoCRM, Битрикс24) размещают свои дата-центры на территории РФ (например, в Selectel или Yandex Cloud), что закрывает этот пункт для облачных версий. Если вы используете коробочную версию, обязанность по выбору российского хостинга ложится на вашу IT-службу.
- Наличие явного согласия на обработку. Нельзя заносить контакт в CRM без законного основания. Для сайтов и виджетов обратной связи требуется чекбокс с текстом «Согласен на обработку персональных данных» и ссылка на Политику конфиденциальности. Для лидов из социальных сетей или мессенджеров первое сообщение должно содержать информирование или ссылку на согласие.
- Уведомление Роскомнадзора. Большинство компаний обязаны подать уведомление в Роскомнадзор о начале обработки персональных данных до того, как начать собирать лиды в CRM. Исключения, действовавшие ранее, фактически отменены последними поправками в закон.
- Ограничение сроков хранения и уничтожение данных. Персональные данные должны быть удалены или обезличены по достижении целей обработки либо при отзыве согласия клиентом. В CRM должен быть предусмотрен регламент удаления устаревших сделок и карточек контактов.
- Обеспечение уровня защищенности (УЗ). В зависимости от объема и типа данных (биометрия, специальные категории или общедоступные), информационная система персональных данных (ИСПДн) должна соответствовать требованиям Приказа ФСТЭК № 21. На практике это означает внедрение ролевого доступа, логирования и средств защиты от несанкционированного доступа.
Разграничение прав доступа: ролевая модель (RBAC)
Главный источник утечек в 80% случаев — человеческий фактор внутри компании. Ошибка многих руководителей — выдача всем сотрудникам административных прав или одинакового доступа «для удобства работы». Безопасная настройка строится на принципе наименьших привилегий: сотрудник видит и может менять только ту информацию, которая необходима ему для выполнения текущих задач.
Базовые правила настройки прав в CRM
При внедрении CRM-системы матрица доступов проектируется до запуска системы в эксплуатацию. В ней прописываются роли (менеджер, тимлид, руководитель отдела продаж, бухгалтер, администратор) и разрешения для каждой сущности (контакты, компании, сделки, задачи, аналитика).
- Ограничение видимости чужих сделок. Менеджер по продажам должен видеть только свои сделки и контакты, либо сделки своего отдела. Это предотвращает хантинг клиентов внутри компании и массовый сбыт всей базы при увольнении.
- Запрет экспорта и импорта. Выгрузка в Excel/CSV должна быть полностью заблокирована для 95% сотрудников. Право на экспорт базы оставляют только топ-менеджменту или системному администратору. В amoCRM и Битрикс24 это настраивается снятием соответствующей галочки в разделе «Права доступа».
- Запрет массового удаления и редактирования. Случайное или intentional удаление карточек клиентом может разрушить историю касаний. Права на удаление сущностей должны быть урезаны.
- Маскирование персональных данных. В продвинутых настройках номер телефона и email отображаются менеджеру в скрытом виде (например, +7 (999) ***-**-12) до момента совершения звонка через интегрированную IP-телефонию. Это исключает ручное переписывание номеров в блокнот.
Технические методы защиты: от 2FA до IP-фильтрации
Даже жесткая ролевая модель не поможет, если сотрудник использует простой пароль 123456 или заходит в CRM из публичной сети Wi-Fi в кафе. Для защиты от внешнего взлома и компрометации учетных записей применяется комплекс технических мер.
1. Двухфакторная аутентификация (2FA)
Включение двухфакторной аутентификации должно быть обязательным требованием для всех пользователей CRM, а не добровольной опцией. При входе в аккаунт, помимо логина и пароля, система запрашивает одноразовый код из приложения-аутентификатора (Google Authenticator, Яндекс Ключ) или SMS. Это снижает риск взлома через подбор пароля или фишинг практически до нуля.
2. Ограничение входа по IP-адресам
Если менеджеры работают из офиса, настройте белый список IP-адресов. В этом случае войти в CRM под учетной записью сотрудника можно будет только с корпоративного IP. Для удаленных сотрудников доступ организуется через корпоративный VPN с фиксированным IP-адресом. Попытка входа с любого стороннего IP-адреса будет автоматически блокироваться системой.
3. Логирование и аудит действий (Audit Log)
Система должна фиксировать каждое значимое действие пользователя: вход в систему, изменение поля в сделке, просмотр карточки контакта, попытку экспорта, смену прав. В Битрикс24 для этого используется «Журнал событий», а в amoCRM — «Лог событий». Регулярный аудит логов позволяет выявить аномальное поведение: например, если менеджер перед увольнением открыл 300 карточек клиентов за 10 минут.
4. Защита API и сторонних интеграций
CRM-система редко работает изолированно. К ней подключаются сайты, сервисы рассылок, сквозная аналитика, мессенджеры и чат-боты. Каждая интеграция использует API-ключи или Webhook. Регулярно проводите ревизию активных токенов: удаляйте ключи уволенных разработчиков, не используйте мастер-ключи с максимальными правами там, где достаточно прав на запись одной формы, и используйте HTTPS-протокол для всех соединений.
Сравнение: Облачная CRM против Коробочной версии (On-Premise)
Выбор между облаком (SaaS) и собственным сервером напрямую влияет на модель безопасности и распределение ответственности за хранение данных.
| Критерий | Облачная CRM (SaaS) | Коробочная версия (On-Premise) |
|---|---|---|
| Защита инфраструктуры | На стороне вендора (резервное копирование, защита от DDoS, обновляемый софт). | На стороне клиента (требуется штатный сисадмин/DevOps, настройка фаерволов и бэкапов). |
| Соответствие 152-ФЗ | Вендор предоставляет аттестованные дата-центры в РФ и типовой пакет документов. | Клиент сам аттестует серверное оборудование и виртуализацию под требования ФСТЭК. |
| Контроль над данными | Ограничен сервисной политикой облака. Данные хранятся на серверах провайдера. | Полный контроль. Данные физически находятся на вашем сервере или в приватном облаке. |
| Шифрование и доработки | Только штатный функционал и API. Нельзя изменить исходный код системы. | Возможность глубокой кастомизации кода, подключения собственных модулей шифрования. |
| Риск блокировки/сбоя | Зависит от доступности сервиса вендора и интернет-канала. | Зависит от отказоустойчивости локального оборудования и каналов связи. |
Чек-лист аукциона безопасности CRM (10 обязательных шагов)
Используйте этот чек-лист для экспресс-аудита вашей CRM-системы. Если хотя бы на 2-3 пункта ваш ответ «нет», коммерческие данные вашей компании находятся в зоне риска.
- Проведена ролевая модель: Запрещены права администратора для всех пользователей, кроме технического специалиста.
- Заблокирован экспорт: Права на выгрузку контактов и сделок в Excel/CSV отключены для линейных сотрудников и руководителей отделов.
- Включена 2FA: Двухфакторная аутентификация принудительно активирована для всех учетных записей.
- Ограничена видимость: Менеджеры видят только «свои» сделки или сделки своего подразделения.
- Настроен регламент увольнения: Доступ сотрудника к CRM, почте, IP-телефонии и корпоративным чатам отзывается в течение 15 минут после принятия решения о расставании.
- Внедрены согласия на ПДн: Все формы на сайте, виджеты и чаты содержат актуальные юридические формулировки по 152-ФЗ с подтверждением согласия.
- Уведомлен Роскомнадзор: Компания подала уведомление о внесении в реестр операторов персональных данных.
- Скрыты контакты: В карточках настроено маскирование номеров телефонов и e-mail, звонки идут через нажатие кнопки в интерфейсе (Click-to-Call).
- Настроено резервное копирование: Для коробочных версий бэкап создается ежедневно и сохраняется на изолированный сервер; для облачных — настроена функция снимков или экспорта.
- Ведется журнал аудита: Включена фиксация всех действий пользователей, назначен ответственный за еженедельный просмотр логов аномалий.
Защита от «человеческого фактора» при увольнении сотрудников
Самый высокий риск слива базы возникает в момент, когда менеджер по продажам решает сменить место работы. Чтобы минимизировать ущерб, процессы безопасности должны быть увязаны с HR-процедурами.
Стандартный регламент Offboarding (выхода сотрудника из компании) включает следующие действия:
- Мгновенная деактивация аккаунта. Аккаунт в CRM не просто переименовывается, а блокируется или деактивируется. Изменение пароля без деактивации недостаточно, так как у пользователя могут остаться активные открытые сессии на личных устройствах.
- Автоматический перенос сделок. Перед блокировкой учетной записи все открытые сделки, задачи и контакты через групповую обработку передаются новому ответственному или руководителю отдела.
- Отзыв авторизации в сопутствующих сервисах. Помните, что менеджер может получить доступ к данным не напрямую через CRM, а через подключенный сервис WhatsApp-рассылок, сервисы коллтрекинга или IP-телефонию. Доступы должны отзываться синхронно.
- Подписание NDA и Соглашения о неразглашении ПДн. При найме сотрудник должен подписывать документы, регламентирующие ответственность (включая уголовную и материальную по ст. 183 УК РФ и ст. 13.11 КоАП РФ) за передачу или использование коммерческой тайны и персональных данных клиентов.
Частые вопросы
Какие штрафы грозят за нарушение 152-ФЗ при работе в CRM?
Штрафы по ст. 13.11 КоАП РФ зависят от характера нарушения. За обработку данных без письменного согласия клиента штраф для юридических лиц составляет от 300 000 до 700 000 рублей (при повторном нарушении — до 1 500 000 рублей). За несоблюдение требований по локализации данных на серверах в РФ штраф для юрлиц может достигать от 1 до 6 млн рублей при первом нарушении и до 18 млн рублей при повторном.
Защищает ли облачная CRM сама по себе от слива базы?
Нет. Вендор облачной CRM отвечает за сохранность серверов, защиту от сетевых атак и доступность сервиса. Но вендор не контролирует, кому из ваших сотрудников вы выдали права на экспорт базы или кто из менеджеров сфотографировал экран монитора на личный телефон. Защита информации внутри аккаунта — это зона ответственности клиента.
Можно ли хранить персональные данные в зарубежных облачных CRM?
Согласно ст. 18 ч. 5 закона № 152-ФЗ, при сборе персональных данных граждан РФ оператор обязан обеспечить их запись, систематизацию, накопление и хранение с использованием баз данных, находящихся на территории РФ. Использование зарубежных CRM (например, Salesforce или HubSpot) без предварительной локализации данных в РФ является прямым нарушением законодательства.
Что лучше выбрать для максимальной безопасности: amoCRM или Битрикс24?
Обе системы обеспечивают высокий уровень защиты и соответствуют требованиям 152-ФЗ в облачной инфраструктуре. amoCRM предлагает гибкую и простую настройку прав доступа и логов для отдела продаж. Битрикс24 обладает более глубоким инструментарием контроля, включает модули проактивной защиты, WAF (Web Application Firewall) и доступен в коробочной версии, что позволяет построить изолированный контур безопасности на собственных серверах компании.
Настройка технической и юридической защиты CRM-системы требует комплексного подхода — от аудита прав доступа до интеграции защищенных каналов связи и подготовки регламентов. Специалисты D7 проведут аудит текущей системы, настроят ролевую модель, закроют уязвимости и приведут работу с данными в полное соответствие с 152-ФЗ. Обратитесь за профессиональной консультацией или изучите полный перечень наших услуг по внедрению и сопровождению CRM.
Внедрим CRM под ваш бизнес — оставьте заявку
Бесплатная консультация: разберём задачу и предложим решение за 1 день. Без обязательств.
Спасибо! Заявка принята — скоро свяжемся.
Не удалось отправить. Позвоните нам: +7 (926) 842-67-07 — или нажмите «Отправить» ещё раз.
Добавить комментарий