Безопасность данных в CRM: шифрование, резервное копирование и контроль доступа
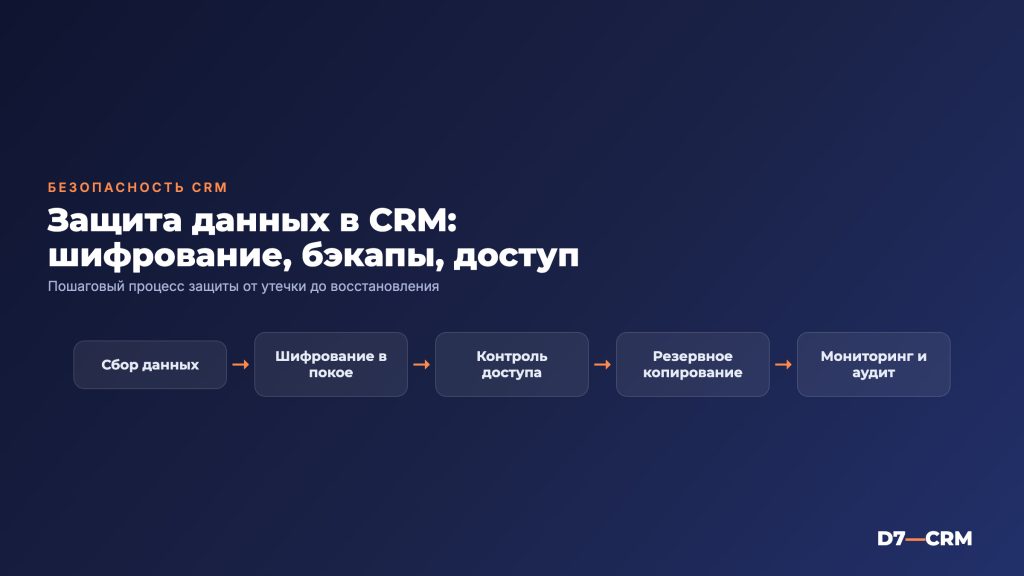
С ростом объёма клиентских данных в системах amoCRM и Битрикс24 вопрос защиты информации выходит на первый план. Ошибки в настройках шифрования или в политике доступа могут привести к утечке персональных данных и потере доверия клиентов. Ниже — практические рекомендации, проверенные в реализации более чем в сотне проектов, которые помогут построить надёжную защиту прямо в CRM.
Мы разберём три ключевых направления: шифрование трафика и данных, резервное копирование, а также контроль доступа. Каждый блок снабдён чек‑листом и реальными примерами типичных проблем, чтобы вы могли сразу проверить текущие настройки.
Шифрование данных в CRM
Современные облачные CRM используют несколько уровней шифрования: транспортное (TLS) и серверное (AES‑256). Важно убедиться, что оба уровня включены и правильно настроены.
Транспортное шифрование (TLS)
- Проверьте, что ваш домен обслуживается сертификатом SSL от проверенного центра (Let’s Encrypt, Comodo и т.п.).
- В интерфейсе Bitrix24 зайдите в Настройки → Безопасность → SSL‑сертификат и убедитесь, что статус «Активен».
- В amoCRM откройте Настройки → Интеграции → API → HTTPS и включите опцию «Требовать HTTPS».
- Типичная ошибка: отключённые протоколы TLS 1.0/1.1. Их следует отключить в настройках сервера, оставив только TLS 1.2 и выше.
Шифрование данных на уровне хранилища
Большинство провайдеров облачных CRM уже хранят данные в зашифрованных базах (AES‑256). Однако если вы используете собственный сервер или гибридный подход, настройте шифрование вручную.
- Для MySQL/MariaDB включите
innodb_encrypt_tables=ONиinnodb_encrypt_log=ON. - В PostgreSQL активируйте
data_encryptionчерез параметрpgcrypto. - Проверьте, что ключи шифрования хранятся в отдельном HSM‑модуле или в менеджере секретов (AWS KMS, Yandex Lockbox).
Типичные подводные камни
- Смешивание HTTP и HTTPS‑запросов в пользовательских виджетах приводит к «потере» шифрования.
- Экспорт данных в CSV без предварительного шифрования. Решение — использовать встроенный экспорт в зашифрованный ZIP.
- Отсутствие ротации ключей. Планируйте смену ключей каждые 6–12 мес., автоматизируя процесс через CI/CD.
Резервное копирование и восстановление
Наличие актуальной резервной копии — гарантия, что любой сбой (человек, ошибка скрипта, атака) не приведёт к потере данных. В CRM‑средах резервирование делится на два уровня: базовый (автокопии от провайдера) и пользовательский (свои скрипты и политики).
Стандартные возможности провайдеров
- Bitrix24 хранит автоматические бэкапы каждые 12 часов, но сохраняет их лишь 30 дней.
- amoCRM предлагает «Экспорт данных» раз в сутки, однако это ручная операция.
- Если вы используете внедрение CRM на собственной инфраструктуре, настройте ежедневные инкрементные бэкапы.
Пользовательская стратегия
Рекомендуем построить трёхслойный план:
- Полные бэкапы – каждую неделю, хранить в отдельном облаке (Yandex Object Storage, AWS S3) минимум 90 дней.
- Инкрементные бэкапы – каждый день, хранить 30 дней.
- Тестовое восстановление – раз в месяц проверять, что данные действительно восстанавливаются в тестовой среде.
Таблица сравнения типовых схем резервного копирования
| Схема | Частота | Хранилище | Срок хранения |
|---|---|---|---|
| Полный бэкап в облако | Раз в неделю | Yandex Object Storage | 90 дней |
| Инкрементный бэкап | Ежедневно | Локальный сервер + реплика в S3 | 30 дней |
| Ручной экспорт CSV | Раз в сутки | Защищённый FTP | 7 дней |
Частые ошибки при бэкапе
- Не проверять целостность бэкапа (отсутствие контрольных сумм).
- Сохранять бэкапы в том же дата‑центре, где работает основная CRM – в случае регионального сбоя оба хранилища могут быть недоступны.
- Оставлять пароли доступа к бэкап‑хранилищу в открытом виде в скриптах. Используйте переменные окружения и менеджер секретов.
Управление доступом и роли
Контроль доступа в CRM реализуется через роли, группы и ограничения полей. Правильная настройка позволяет ограничить видимость данных только тем сотрудникам, которым это действительно нужно.
Роли в Bitrix24
- Перейдите в Настройки → Пользователи → Роли. Создайте роль «Менеджер продаж», задав права Чтение/Запись только для раздела «Лиды» и «Сделки».
- Для финансовой информации создайте роль «Бухгалтер», ограничив доступ к полям «Бюджет» и «Счета».
- Используйте опцию «Только мои записи», если сотрудник не должен видеть чужие сделки.
Роли в amoCRM
- В Настройки → Пользователи → Права доступа задайте группы (например, «Отдел продаж», «Поддержка»).
- Для каждой группы можно включить «Ограничение доступа к полям», указав скрываемые кастомные поля.
- Активируйте двухфакторную аутентификацию (2FA) в Настройки → Безопасность → 2FA – это минимизирует риск компрометации учётных записей.
Контроль доступа к API
При интеграции внешних сервисов используйте отдельные токены с минимальными правами. В Bitrix24 это Webhooks, в amoCRM – Access Tokens с ограничением scope.
- Не передавайте токены в URL‑параметрах, храните их в заголовке
Authorization: Bearer. - Регулярно отзывайте неиспользуемые токены через Настройки → API → Управление токенами.
Типичные уязвимости
- Назначение «Администратор» всем новым пользователям – приводит к избыточным правам.
- Отсутствие ограничения по IP‑адресам для API‑ключей.
- Необновлённые пароли сотрудников после увольнения. Автоматизируйте процесс деактивации через LDAP/AD.
Практический чек‑лист по безопасности CRM
- Проверить наличие валидного SSL‑сертификата и отключить устаревшие версии TLS.
- Убедиться, что все пользовательские виджеты и интеграции работают через HTTPS.
- Включить серверное шифрование (AES‑256) и настроить ротацию ключей.
- Настроить автоматические полные и инкрементные бэкапы, хранить их в разных географических регионах.
- Провести тестовое восстановление данных минимум раз в месяц.
- Создать роли с минимальными правами доступа, включить 2FA для всех пользователей.
- Ограничить API‑токены по IP и сроку действия, регулярно ревизировать их список.
- Провести аудит журналов доступа за последний квартал, обратить внимание на аномальные входы.
Инструменты мониторинга и аудита
Для своевременного выявления попыток неавторизованного доступа используйте готовые решения и собственные скрипты.
Встроенные возможности
- Bitrix24: Настройки → Безопасность → Журнал действий – фильтрация по пользователю, дате, типу операции.
- amoCRM: Настройки → Журнал активности – экспортировать в CSV для дальнейшего анализа.
Сторонние SIEM‑решения
Интеграция с Splunk, Elastic Stack или Yandex Cloud Monitoring позволяет собрать логи из CRM, веб‑серверов и баз данных в единой консоли.
- Настройте отправку логов через
syslogилиHTTP‑hookв ваш SIEM. - Создайте правила оповещения о «многократных неудачных входах» и «выходе за пределы обычного рабочего времени».
Автоматический аудит прав доступа
Скрипт на Python, использующий API CRM, может раз в неделю выгружать список пользователей и их роли, сравнивать с «базовым шаблоном» и отправлять отчёт в Slack.
import requests, json
token = 'YOUR_TOKEN'
headers = {'Authorization': f'Bearer {token}'}
resp = requests.get('https://your.crm/api/v4/users', headers=headers)
users = resp.json()
# сравнение с шаблоном и формирование отчёта …
Частые вопросы
Как быстро включить шифрование в уже работающей CRM?
Для большинства облачных решений достаточно включить принудительный HTTPS в настройках и убедиться, что все внешние ссылки используют «https://». Если вы храните данные на собственных серверах, включите шифрование баз данных и настройте TLS‑терминацию на уровне веб‑серверов.
Сколько времени требуется на настройку резервного копирования?
Базовая настройка автоматических бэкапов в облаке занимает от 30 минут до часа. Полноценная стратегия с отдельным хранилищем, проверкой целостности и тестовым восстановлением обычно реализуется в течение 2–3 рабочих дней.
Можно ли ограничить доступ к отдельным полям в сделке?
Да. В Bitrix24 это делается через Настройки → Пользователи → Права доступа → Ограничения полей. В amoCRM аналогичная функция находится в разделе «Права доступа» → «Ограничение доступа к полям». Таким образом, менеджер может видеть только «Контактные данные», а финансовый отдел – только «Сумму сделки».
Нужна ли отдельная система резервного копирования, если провайдер уже делает бэкапы?
Да. Стандартные бэкапы провайдера часто хранятся в одном дата‑центре и имеют ограниченный срок хранения. Для соблюдения требований GDPR и локальных регуляций рекомендуется иметь независимый резерв в другом регионе и не реже одного раза в неделю делать полный снимок.
Если вы хотите, чтобы ваш проект был защищён от утечек и потери данных, D7 поможет с внедрением, настройкой шифрования и построением надёжной стратегии резервного копирования. Узнайте больше о наших услугах или запросите бесплатную консультацию.
Рассчитать стоимость под вашу задачу
Бесплатная консультация: разберём задачу и предложим решение за 1 день. Без обязательств.
Спасибо! Заявка принята — скоро свяжемся.
Не удалось отправить. Позвоните нам: +7 (926) 842-67-07 — или нажмите «Отправить» ещё раз.